Data pelanggan FORE bocor setelah perusahaan mengonfirmasi akses tanpa izin terhadap salah satu platform pengelolaan informasi pelanggan. Temuan awal menyebut hingga sekitar 5,7 juta akun berpotensi terdampak. Jika Anda menggunakan aplikasi Fore, langkah paling penting saat ini adalah mengganti PIN, berhati-hati terhadap pesan mencurigakan, dan memeriksa pemberitahuan resmi.
Kabar data pelanggan FORE bocor memang menimbulkan pertanyaan: apakah seluruh data terbuka, bagaimana dengan PIN dan informasi kartu, serta apakah pelanggan harus menghapus aplikasi? Saya merangkum fakta yang tersedia per 29 Oktober 2026 dan membedakan keterangan perusahaan dari risiko yang masih berupa kemungkinan.
Intinya, informasi yang berpotensi terdampak berbeda untuk setiap pelanggan. Menurut FORE, NIK, foto KTP, dan detail kartu pembayaran tidak terdampak oleh sistem yang diakses tanpa izin. Namun, itu tidak berarti pengguna boleh mengabaikan upaya perlindungan akun, terutama bila pernah memakai PIN serupa pada layanan lain.
Apa yang sebenarnya terjadi pada data pelanggan FORE bocor?
Pada 28 Oktober 2026, PT Fore Kopi Indonesia Tbk mengumumkan bahwa ada akses tanpa izin terhadap salah satu platform pengelolaan data pelanggan. Perusahaan menjelaskan bahwa timnya menemukan aktivitas tidak biasa, kemudian menghentikan akses yang tidak sah dan mengamankan sistem terkait dalam kurun 24 jam setelah aktivitas itu diidentifikasi. Informasi ini berasal dari pernyataan resmi perusahaan, bukan dugaan yang beredar di media sosial.
Investigasi awal memperkirakan data hingga sekitar 5,7 juta akun pelanggan dapat terdampak. Frasa “hingga sekitar” penting: jumlah tersebut bukan hasil final penyelidikan, tidak otomatis berarti 5,7 juta orang unik, dan tidak membuktikan seluruh kategori informasi dari setiap akun ikut terpapar. Dalam pembahasan data pelanggan FORE bocor, ketelitian membaca angka menjadi bagian dari perlindungan konsumen sendiri.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
Insiden ini menyangkut platform yang digunakan untuk mengelola informasi pelanggan aplikasi, bukan pengumuman bahwa seluruh sistem keuangan atau semua layanan FORE telah ditembus. Penyebab teknis, durasi akses yang tidak sah, dan identitas pelaku belum dijelaskan secara pasti di sumber primer yang saya periksa. Karena itu, saya tidak akan menyimpulkan metode peretasan atau menyebut ada pelaku tertentu.
Berita data pelanggan FORE bocor penting bukan hanya karena besarnya jumlah akun yang disebutkan, tetapi karena kombinasi informasi dasar dapat memberi konteks kepada pihak yang berniat melakukan penipuan. Nama, nomor telepon, dan riwayat transaksi mungkin terlihat biasa jika berdiri sendiri, namun dapat menjadi bahan untuk membuat pesan palsu tampak lebih meyakinkan.
Kronologi pengumuman dan respons FORE
Urutan yang bisa dipastikan dimulai dari deteksi aktivitas tidak wajar pada platform terkait. FORE menyatakan langkah penghentian akses dan pengamanan sistem dilakukan dalam waktu 24 jam setelah aktivitas tanpa izin diidentifikasi. Perusahaan lalu melakukan pengujian keamanan, memperbaiki kerentanan yang ditemukan, memperbarui platform, serta menambahkan pengamanan. Tanggal persis serangan pertama kali terjadi belum dipastikan dalam pernyataan itu.
Pada 28 Oktober 2026, perusahaan merilis keterangan publik tentang insiden tersebut. Sehari kemudian, pemberitaan mengenai data pelanggan FORE bocor muncul di media teknologi Indonesia. Pembedaan tanggal pengumuman dan tanggal pemberitaan mencegah kesalahpahaman seolah-olah akses tanpa izin baru dimulai pada hari berita dimuat.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
FORE juga menyatakan telah menunjuk konsultan keamanan siber profesional untuk investigasi forensik lanjutan dan melaporkan kejadian kepada Kementerian Komunikasi dan Digital (Komdigi). Proses forensik masih berlangsung ketika pernyataan dibuat. Hasil akhirnya dapat mengubah rincian teknis maupun cakupan akun yang diketahui publik.
Karena insiden data pelanggan FORE bocor merupakan kabar yang dapat berkembang, pelanggan sebaiknya memprioritaskan informasi terbaru dari kanal resmi FORE dan regulator. Kabar yang memakai tangkapan layar tanpa tanggal, angka tanpa sumber, atau janji pemulihan berbayar patut diperiksa lebih dahulu.
Jenis informasi pelanggan yang berpotensi terdampak
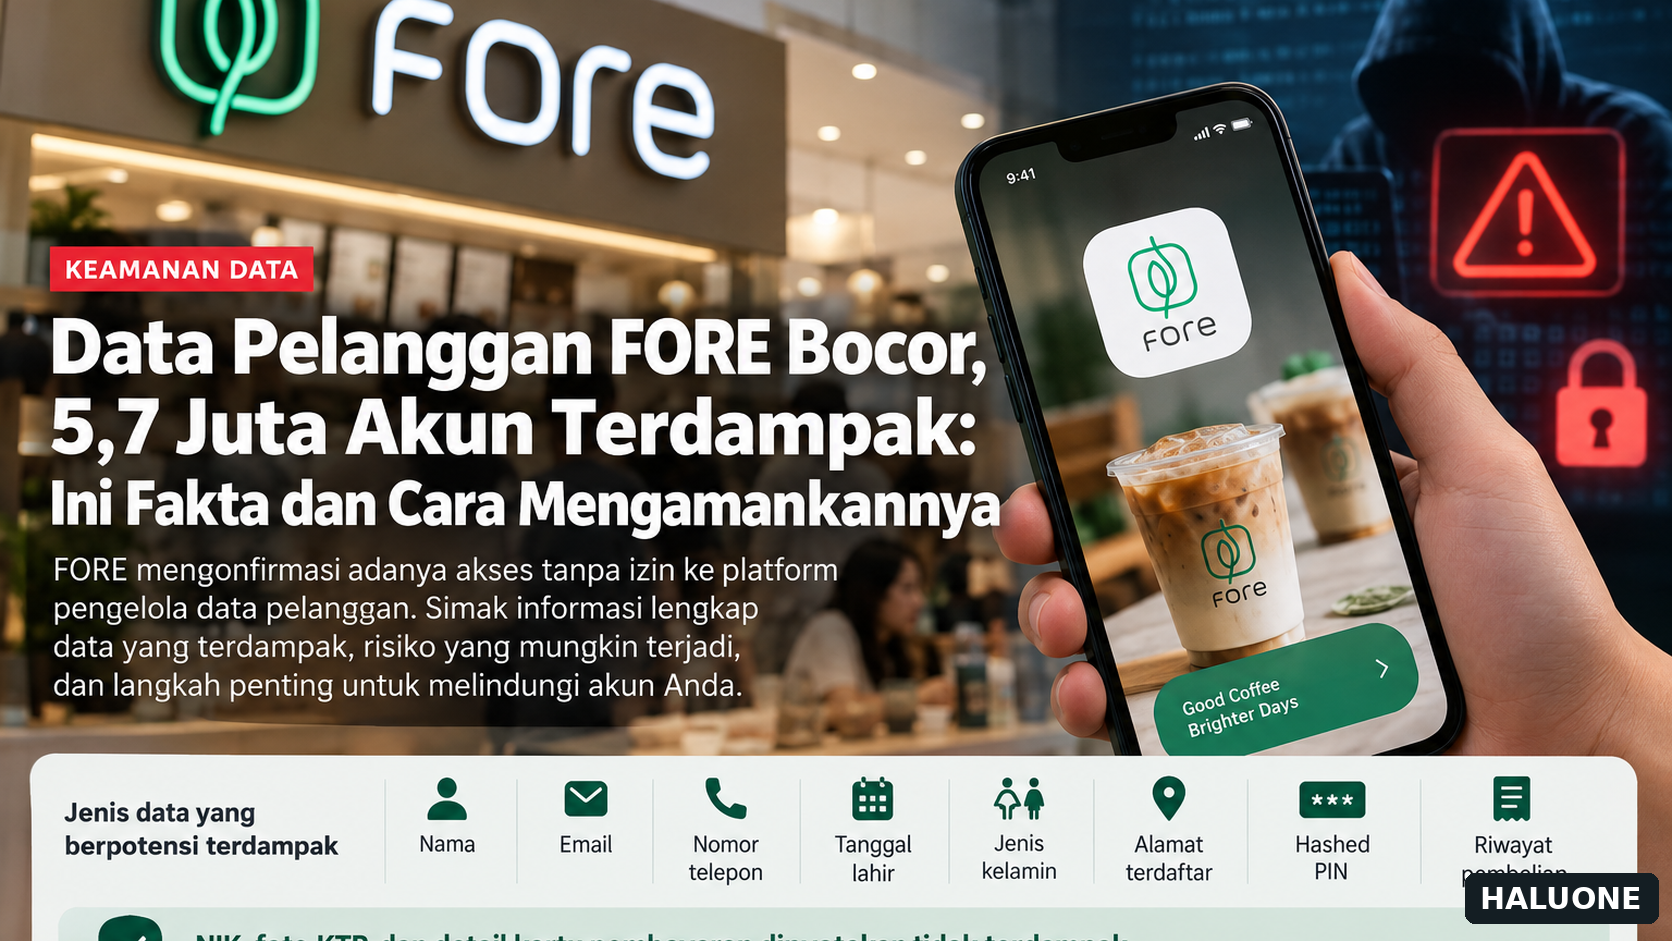
Menurut FORE, kategori yang mungkin terdampak mencakup nama, alamat email, nomor telepon, tanggal lahir, jenis kelamin, alamat yang didaftarkan di aplikasi Fore, PIN dalam bentuk hash, dan riwayat pembelian lewat aplikasi. Daftar itu menunjukkan kemungkinan jenis data, bukan bukti bahwa setiap akun menyimpan atau kehilangan seluruh jenis informasi tersebut.
Nama dan alamat email dapat dipakai untuk menyusun pesan yang seolah ditujukan secara pribadi. Nomor telepon menambah kemungkinan kontak lewat SMS, panggilan, dan WhatsApp. Riwayat pembelian dapat dijadikan konteks palsu, misalnya penipu berpura-pura mengetahui pesanan terakhir. Namun, kemungkinan penyalahgunaan ini adalah analisis risiko umum, bukan laporan bahwa penipuan tersebut telah terjadi akibat insiden ini.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
Tanggal lahir, jenis kelamin, dan alamat terdaftar juga perlu dijaga. Setiap potongan informasi mungkin tampak sepele, tetapi penggabungannya dapat meningkatkan kualitas profil digital seseorang. Karena itu, pembaca yang mendengar data pelanggan FORE bocor tidak perlu panik, tetapi perlu memperketat cara memeriksa siapa yang meminta informasi pribadi.
Kategori hashed PIN memerlukan penjelasan khusus. Hash bukan sama dengan PIN asli yang disimpan terbuka; hash merupakan hasil proses satu arah untuk merepresentasikan nilai input. Namun, kekuatannya bergantung pada implementasi teknis, sehingga tidak tepat mengklaim sebuah hash pasti mustahil dipulihkan. Saran praktisnya tetap mengikuti arahan perusahaan untuk mengganti PIN.
Data apa yang dinyatakan tidak terdampak?
Dalam keterangan resminya, FORE menyebut aplikasi Fore tidak pernah meminta atau menyimpan Nomor Induk Kependudukan (NIK) dan foto KTP. Perusahaan juga menjelaskan bahwa informasi pembayaran, termasuk detail kartu kredit atau debit, berada pada platform terpisah dan tidak terdampak oleh insiden yang diumumkan.
Pernyataan itu memberikan konteks penting ketika orang membaca judul data pelanggan FORE bocor. Tidak semua jenis informasi yang biasa ada di aplikasi digital otomatis tersimpan pada sistem yang sama. Berita yang menambahkan NIK atau nomor kartu sebagai data yang sudah bocor tanpa bukti baru berisiko menyesatkan pembaca.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
Meskipun demikian, pernyataan data kartu tidak terdampak bukan alasan untuk mengabaikan seluruh upaya pengamanan. Risiko utama dari data kontak yang terbuka bisa berupa pesan palsu, bukan selalu pengambilalihan kartu pembayaran. Jika muncul transaksi tidak dikenal di rekening atau kartu, hubungi penyedia layanan pembayaran melalui kanal yang sudah dikenal, bukan nomor yang dikirim oleh pesan mencurigakan.
Saya menyarankan pembaca membedakan dua hal: apa yang perusahaan telah konfirmasi dan apa yang masih memerlukan penyelidikan. Dalam kasus data pelanggan FORE bocor, kehati-hatian ini menghindari kepanikan yang tidak perlu sekaligus mencegah rasa aman yang berlebihan.
Mengapa hashed PIN tetap perlu diperhatikan?
PIN adalah salah satu lapisan yang membantu melindungi akses ke akun. Ketika perusahaan menyebut hashed PIN sebagai kategori yang berpotensi terdampak, itu bukan pengumuman bahwa PIN asli setiap orang terlihat oleh pelaku. Akan tetapi, status bentuk penyimpanan tidak menghapus kebutuhan pengguna untuk mengikuti instruksi penggantian PIN.
PIN yang mudah ditebak, misalnya urutan angka sederhana atau tanggal lahir, berisiko lebih tinggi daripada PIN unik yang tidak berhubungan dengan informasi pribadi. Penggunaan PIN yang sama di beberapa layanan juga bisa memperbesar akibat apabila suatu kombinasi akhirnya diketahui pihak lain. Kebiasaan mengganti PIN setelah insiden adalah langkah pencegahan yang masuk akal.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
Untuk pengguna yang mendengar data pelanggan FORE bocor, saya menyarankan membuat PIN baru langsung dari aplikasi resmi, bukan melalui formulir yang dikirim lewat SMS atau WhatsApp. Jika aplikasinya tidak menyediakan opsi yang jelas, cari petunjuk bantuan melalui aplikasi atau situs resmi. Hindari menebak-nebak menu yang belum terverifikasi atau memasang aplikasi dari tautan acak.
Jangan mengirim PIN kepada siapa pun, bahkan jika orang itu mengaku bagian dari tim keamanan. Petugas dukungan yang sah tidak membutuhkan Anda mengungkapkan kode rahasia dalam chat. Prinsip ini tetap berlaku meskipun pesan tampak menggunakan logo perusahaan atau menyebut data pembelian sebelumnya.
Cara mengamankan akun Fore setelah insiden
Langkah pertama adalah membuka aplikasi Fore yang Anda pasang dari toko aplikasi resmi. Periksa pemberitahuan dan pilihan pengaturan keamanan. FORE meminta pelanggan mengganti PIN akun atau membuat PIN jika sebelumnya belum memiliki PIN. Bila Anda bingung, gunakan halaman bantuan dan kontak resmi yang ditemukan secara mandiri, bukan tautan dari pesan tak dikenal.
Kedua, pilih PIN yang berbeda dari PIN aplikasi lain. Jika kombinasi yang sama digunakan pada layanan berbeda, ganti juga PIN di layanan tersebut sesuai petunjuk resminya. Saat membahas data pelanggan FORE bocor, tindakan ini lebih berguna daripada sekadar menghapus pesan atau mengunggah tangkapan layar peringatan ke media sosial.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
Ketiga, perhatikan proses autentikasi dua faktor ketika login melalui perangkat baru. FORE menjelaskan bahwa aplikasi menerapkan lapisan autentikasi tambahan untuk kondisi tersebut. Jangan menyetujui permintaan masuk yang tidak Anda lakukan, dan jangan membagikan kode sekali pakai atau OTP kepada orang lain.
Keempat, periksa email dan pesan terbaru dengan lebih cermat. Jika ada permintaan verifikasi mendesak, hadiah kompensasi, tautan pengembalian dana, atau ancaman pemblokiran akun yang terasa janggal, hentikan interaksi. Buka aplikasi langsung dan cek apakah pengumuman tersebut memang ada. Tidak ada kewajiban mengikuti tautan dari pesan masuk.
Kelima, jaga keamanan email utama karena email sering dipakai sebagai pintu pemulihan akun lain. Pakai kata sandi kuat yang unik dan aktifkan autentikasi tambahan jika tersedia. Keenam, perbarui sistem operasi dan aplikasi melalui sumber resmi agar perbaikan keamanan terbaru terpasang.
Ketujuh, simpan bukti jika menemukan aktivitas mencurigakan: waktu pesan, nomor pengirim, alamat tautan tanpa membukanya, dan rincian tindakan yang terjadi. Bukti tersebut berguna saat menghubungi layanan resmi. Tidak perlu menyebarkan tangkapan layar yang memperlihatkan nomor telepon, email, atau informasi sensitif Anda sendiri.
Bagi orang yang bertanya “apa yang harus dilakukan setelah data pelanggan FORE bocor?”, tujuh langkah itu merupakan prioritas praktis. Anda tidak harus melakukan semuanya dalam satu menit, tetapi mengganti PIN yang dipakai ulang dan menjaga OTP sebaiknya didahulukan.
Risiko phishing lewat SMS, email, dan WhatsApp
Phishing adalah upaya menipu seseorang agar menyerahkan informasi rahasia, membuka tautan berbahaya, atau mengikuti instruksi palsu. Pelaku bisa mengaku sebagai merek yang dikenal. Informasi kontak yang berpotensi terdampak pada insiden ini dapat menjadi bahan penyamaran, walau belum ada bukti yang cukup untuk menyatakan semua pesan palsu terkait langsung dengan data pelanggan FORE bocor.
Ciri yang perlu diperhatikan antara lain pesan yang menciptakan rasa panik, meminta OTP, menekan Anda agar segera bertindak, atau menawarkan pengembalian uang melalui situs yang alamatnya aneh. Penipu juga bisa meniru gaya bahasa layanan pelanggan. Logo dan nama pengirim tidak cukup menjadi bukti keaslian karena keduanya dapat dipalsukan.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
Jika menerima pemberitahuan seputar data pelanggan FORE bocor, jangan buru-buru menekan tautan. Cek domain lengkap, tetapi cara paling aman adalah membuka aplikasi atau mengetik alamat situs resmi sendiri. Jangan mengirim informasi pribadi melalui formulir yang Anda temukan dari iklan atau tautan berantai.
Bila sudah telanjur membagikan kode atau memasukkan kredensial ke situs mencurigakan, segera ubah kode akses melalui layanan resmi dan hubungi dukungan pelanggan. Jika akun lain memakai kata sandi atau PIN yang sama, amankan juga akun tersebut. Untuk kerugian finansial yang nyata, segera hubungi bank atau penyedia pembayaran terkait.
Yang juga penting adalah tidak menyalahkan orang yang terkena penipuan. Modus social engineering memang dirancang untuk tampak kredibel, apalagi ketika memakai informasi yang cocok dengan pengalaman belanja seseorang. Tindakan cepat, pencatatan bukti, dan pelaporan lebih berguna daripada menyebarkan dugaan tanpa verifikasi.
Penjelasan UU Perlindungan Data Pribadi dan peran Komdigi
Indonesia memiliki Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Pasal 46 mengatur kewajiban pengendali data untuk menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam dalam hal terjadi kegagalan pelindungan data pribadi, kepada subjek data pribadi dan lembaga yang berwenang. Ketentuan itu menjelaskan hak atas informasi, bukan otomatis kesimpulan bahwa suatu perusahaan telah melanggar aturan.
Pemberitahuan tersebut setidaknya memuat data yang terungkap, kapan dan bagaimana data terungkap, serta upaya penanganan dan pemulihan. Pembaca dapat melihat dasar hukum di situs JDIH Komdigi. Dalam konteks data pelanggan FORE bocor, informasi resmi perusahaan menjadi titik awal, sementara kepatuhan hukum dan temuan investigasi memerlukan penilaian berdasarkan bukti serta proses yang berwenang.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
FORE menyatakan insiden telah dilaporkan ke Komdigi dan koordinasi akan dilanjutkan. Saya tidak menemukan dasar untuk menyimpulkan hasil pemeriksaan regulator yang belum diumumkan. Jika Anda merasa data pribadi tidak ditangani dengan semestinya, simpan pemberitahuan resmi dan komunikasi terkait agar dapat mengajukan pertanyaan atau pengaduan melalui saluran yang tepat.
Kedudukan pelanggan bukan sekadar pembaca berita. Mereka berhak mendapatkan informasi yang jelas mengenai risiko dan langkah penanganan. Namun, hak, tenggat, dan mekanisme pengaduan dapat melibatkan ketentuan lebih lanjut; karena itu, gunakan sumber resmi sebagai rujukan saat mengambil tindakan hukum atau administratif.
Apa yang masih belum diketahui dan perlu dipantau?
Pertanyaan terbesar belum tentu ada pada angka. Publik masih memerlukan kejelasan tentang awal waktu akses tanpa izin, metode teknis, berapa banyak individu unik yang terdampak, dan temuan forensik akhir. Pernyataan awal menyebut perkiraan hingga sekitar 5,7 juta akun, tetapi cakupan tersebut bisa dipertegas setelah pengujian berikutnya.
Belum ada dasar pada sumber yang saya periksa untuk menyimpulkan bahwa setiap data telah dijual, bahwa seluruh akun telah diambil alih, atau bahwa identitas penyerang sudah diketahui. Ketika menelusuri pembaruan data pelanggan FORE bocor, perhatikan apakah sebuah laporan mengutip temuan baru atau hanya menulis ulang pernyataan yang sama.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
Perubahan kebijakan keamanan dan pembaruan aplikasi juga perlu dilihat dalam konteks. Mengumumkan sistem sudah diamankan tidak sama dengan jaminan bahwa tak akan ada insiden lain selamanya. Keamanan adalah proses berkelanjutan yang melibatkan audit, perbaikan, pengujian, dan perilaku pengguna.
Saya akan menempatkan tanggal pembaruan pada artikel ini agar pembaca memahami batas informasi. Jika ada hasil investigasi resmi baru, angka, penjelasan penyebab, atau panduan perlindungan perlu dikoreksi berdasarkan fakta tersebut, bukan sekadar mengikuti percakapan media sosial.
FAQ dan kesimpulan untuk pelanggan FORE
Apakah semua pelanggan Fore terdampak? Tidak dapat dipastikan demikian. FORE menyebut data hingga sekitar 5,7 juta akun dalam temuan awal dan menegaskan kategori informasi terdampak berbeda pada tiap pelanggan. Buka pemberitahuan resmi di aplikasi dan saluran komunikasi perusahaan untuk memperoleh informasi yang sesuai dengan akun Anda.
Apakah PIN saya pasti sudah diketahui penjahat? Tidak. FORE menyebut hashed PIN sebagai salah satu kemungkinan jenis data terdampak, bukan PIN mentah setiap pengguna. Meski demikian, mengganti PIN dan menghindari penggunaan ulang adalah langkah pencegahan yang dianjurkan.
Dalam konteks data pelanggan FORE bocor, perbedaan antara fakta terkonfirmasi dan risiko potensial harus tetap dijaga. Informasi terbaru dari perusahaan atau otoritas dapat memperjelas rincian yang masih terbuka.
Apakah NIK, foto KTP, dan kartu pembayaran ikut bocor? Menurut keterangan perusahaan, aplikasi tidak menyimpan NIK atau foto KTP, sedangkan informasi pembayaran berada pada platform terpisah dan tidak terdampak. Pernyataan itu perlu dibaca sebagai hasil informasi yang tersedia pada tanggal publikasi.
Haruskah aplikasi langsung dihapus? Menghapus aplikasi saja tidak otomatis mengubah data yang sudah disimpan di layanan. Lebih penting mengganti PIN, memeriksa pesan mencurigakan, dan mengikuti pengumuman resmi. Jika memilih berhenti menggunakan layanan, tinjau pilihan pengelolaan data dan akun melalui saluran resminya.
Apakah ada kompensasi otomatis? Saya tidak menemukan janji kompensasi universal yang dapat diverifikasi. Waspadai pesan yang meminta OTP atau biaya untuk mengklaim kompensasi. Jangan menganggap tautan bantuan yang diteruskan orang lain sebagai sumber resmi.
Kesimpulannya, kabar data pelanggan FORE bocor perlu ditanggapi serius tanpa dibesar-besarkan. Informasi primer menunjukkan akses tanpa izin ke platform pelanggan dan estimasi sampai sekitar 5,7 juta akun terdampak. Pelanggan dapat mengambil tindakan yang masuk akal sekarang: mengganti PIN, memisahkan kombinasi kode antar aplikasi, menjaga OTP, dan memeriksa setiap pesan dengan teliti.
Saya menyarankan menyimpan tautan keterangan resmi FORE dan membaca pembaruan berikutnya secara berkala. Konten di HALUONE ini disusun untuk membantu Anda memahami insiden dan melindungi diri, bukan menggantikan keterangan perusahaan, nasihat hukum, atau hasil pemeriksaan forensik. Salam, HALUONE.
Sumber dan catatan editorial
Rujukan: Pernyataan resmi FORE, 28 Oktober 2026; Katadata, 29 Oktober 2026; UU 27/2022, JDIH Komdigi. Artikel disusun 29 Oktober 2026; kronologi dan hasil investigasi dapat berkembang.