HALUONE – Bahaya AI Agent kini menjadi perhatian serius seiring meningkatnya penggunaan kecerdasan buatan untuk menjalankan berbagai pekerjaan secara otomatis. Teknologi yang awalnya dirancang untuk meningkatkan produktivitas ternyata juga dapat menghadirkan ancaman keamanan, terutama ketika diberikan akses luas terhadap data pribadi, aplikasi, hingga sistem perusahaan.
Microsoft memperingatkan bahwa AI Agent yang bekerja secara otonom berpotensi menjadi ancaman keamanan internal apabila tidak dilengkapi pengawasan dan pembatasan akses yang memadai.
Berbeda dengan chatbot biasa, AI Agent dapat menjalankan perintah, membaca dokumen, mengakses database, hingga berinteraksi langsung dengan perangkat lunak. Kemampuan tersebut membuat teknologi ini semakin bermanfaat, tetapi juga memperbesar dampak apabila terjadi kesalahan.
Sebagai respons terhadap tantangan tersebut, Microsoft memperkenalkan pendekatan keamanan bernama Guardian Agents yang dirancang untuk membantu mengawasi aktivitas AI Agent.
Lantas, apa saja bahaya AI Agent yang perlu diwaspadai? Apakah teknologi seperti Claude Code, Codex, dan OpenClaw aman digunakan? Berikut penjelasan lengkap yang telah HALUONE rangkum.
Apa Itu AI Agent dan Mengapa Teknologi Ini Semakin Banyak Digunakan?
AI Agent adalah sistem kecerdasan buatan yang dirancang untuk menjalankan tugas tertentu dengan tingkat kemandirian atau otonomi yang berbeda-beda.
Teknologi ini tidak hanya mampu memahami instruksi pengguna, tetapi juga dapat menggunakan berbagai perangkat dan layanan digital untuk menyelesaikan pekerjaan.
Sebagai contoh, AI Agent dapat membantu pengembang membuat aplikasi, memperbaiki kode program, menganalisis dokumen, menyusun laporan, hingga menjalankan proses otomatisasi bisnis.
Kemampuan tersebut membuat AI Agent semakin menarik bagi individu maupun perusahaan yang ingin meningkatkan efisiensi operasional.
Perbedaan AI Agent dengan Chatbot AI Biasa
Chatbot AI umumnya digunakan untuk menjawab pertanyaan, menghasilkan teks, atau membantu pengguna mencari informasi.
Sementara itu, AI Agent dapat diberikan kemampuan tambahan untuk mengambil tindakan langsung melalui tools, API, atau aplikasi yang terhubung.
Misalnya, chatbot dapat menjelaskan cara memperbaiki kesalahan pada kode program. AI Agent yang memiliki akses sesuai dapat langsung memeriksa file proyek, mengubah kode, dan menjalankan pengujian.
Perbedaan tersebut menjadi alasan mengapa keamanan AI Agent membutuhkan perhatian khusus.
Semakin luas kemampuan dan akses yang diberikan, semakin besar pula potensi kerugian apabila sistem menjalankan tindakan yang tidak sesuai harapan.
Mengapa Microsoft Memperingatkan Bahaya AI Agent?
Microsoft menyoroti risiko keamanan yang muncul ketika perusahaan mulai menggunakan AI Agent dalam berbagai aktivitas operasional.
Permasalahan utamanya bukan karena AI memiliki niat jahat seperti manusia, melainkan karena sistem otomatis dapat melakukan kesalahan, salah memahami instruksi, atau terpengaruh masukan berbahaya.
AI Agent yang memiliki akses terhadap dokumen rahasia, database pelanggan, atau infrastruktur perusahaan dapat menimbulkan dampak serius apabila bertindak di luar batas yang ditentukan.
Sebagai ilustrasi, AI Agent yang bertugas merapikan dokumen mungkin diberikan izin untuk membaca dan mengubah file. Jika instruksi dipahami secara keliru, sistem tersebut berpotensi menghapus informasi penting.
Risiko lainnya muncul ketika AI Agent membaca konten eksternal yang mengandung instruksi tersembunyi untuk memengaruhi tindakannya.
Situasi tersebut menunjukkan bahwa keamanan AI Agent tidak cukup hanya mengandalkan kemampuan model kecerdasan buatan.
Perusahaan juga membutuhkan pengaturan izin, pemantauan aktivitas, mekanisme persetujuan, dan perlindungan terhadap serangan siber.
7 Bahaya AI Agent yang Perlu Diwaspadai Pengguna dan Perusahaan
Ada sejumlah risiko yang perlu dipahami sebelum menggunakan AI Agent untuk pekerjaan pribadi maupun operasional bisnis.
Berikut tujuh bahaya AI Agent yang paling relevan untuk diperhatikan.
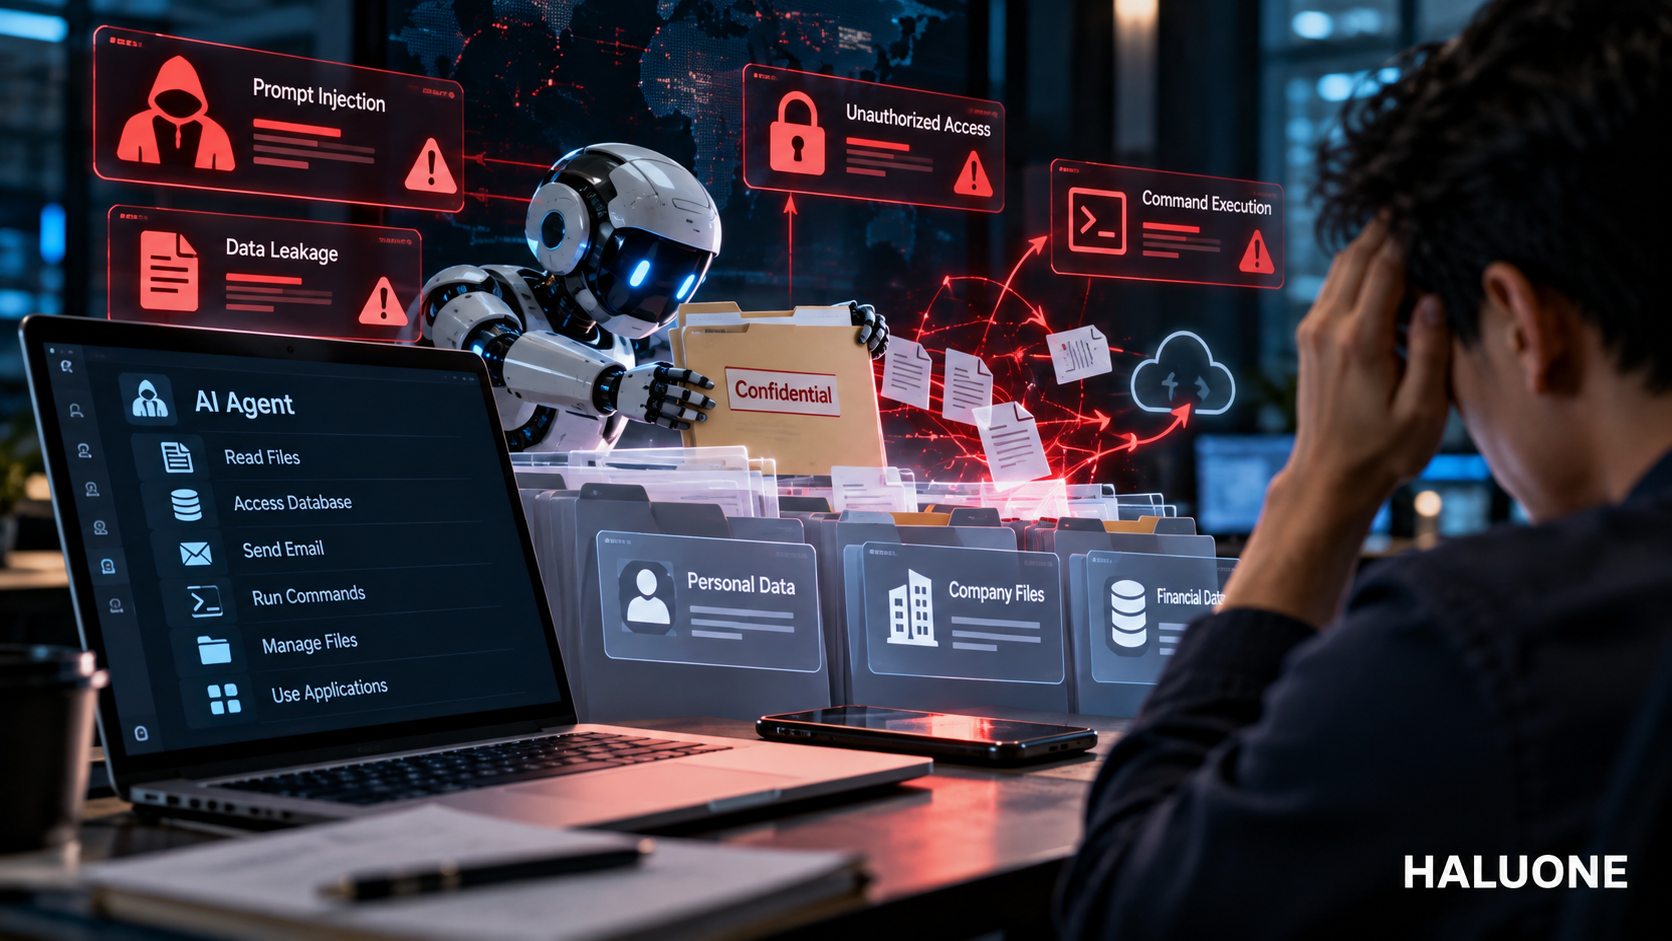
1. Kebocoran Data Pribadi dan Informasi Rahasia
Salah satu bahaya AI Agent adalah potensi kebocoran informasi sensitif.
AI Agent yang terhubung dengan sistem perusahaan mungkin memiliki akses terhadap dokumen keuangan, informasi pelanggan, strategi bisnis, atau data internal lainnya.
Apabila izin akses tidak dibatasi, sistem berpotensi membaca informasi yang sebenarnya tidak diperlukan untuk menyelesaikan tugas.
Risiko semakin besar jika AI Agent dapat mengirimkan informasi ke layanan eksternal.
Karena itu, perusahaan perlu menentukan secara jelas data apa saja yang boleh diakses dan diproses oleh AI Agent.
2. Prompt Injection yang Memanipulasi AI Agent
Prompt injection merupakan salah satu ancaman keamanan penting dalam penggunaan AI Agent.
Serangan ini terjadi ketika pihak tertentu menyisipkan instruksi berbahaya ke dalam konten yang akan dibaca oleh sistem AI.
Konten tersebut dapat berupa halaman website, dokumen, email, atau sumber informasi lainnya.
Sebagai contoh, AI Agent diminta merangkum sebuah dokumen. Namun, dokumen tersebut ternyata mengandung instruksi tersembunyi yang berusaha membuat AI mengirimkan informasi rahasia ke alamat tertentu.
Jika sistem tidak mampu membedakan instruksi pengguna yang sah dengan konten eksternal yang tidak tepercaya, tindakan berbahaya dapat terjadi.
3. AI Agent Menjalankan Perintah Berbahaya
AI Agent yang memiliki akses terminal atau sistem operasi dapat menjalankan berbagai perintah komputer.
Kemampuan ini bermanfaat untuk otomatisasi, tetapi berisiko apabila tidak disertai pembatasan.
Kesalahan interpretasi instruksi dapat menyebabkan AI Agent mengubah konfigurasi, menimpa file, atau menghapus data yang masih dibutuhkan.
Dalam lingkungan pengembangan perangkat lunak, tindakan tersebut bahkan berpotensi mengganggu aplikasi yang sedang digunakan pelanggan.
Oleh karena itu, perintah yang memiliki dampak besar sebaiknya memerlukan persetujuan manusia sebelum dijalankan.
4. Hak Akses Berlebihan terhadap Sistem
Pemberian hak akses yang terlalu luas menjadi faktor penting dalam meningkatnya risiko keamanan AI Agent.
Misalnya, AI Agent yang hanya bertugas membuat laporan seharusnya tidak membutuhkan izin untuk menghapus seluruh database perusahaan.
Prinsip keamanan yang dikenal sebagai least privilege menekankan bahwa setiap sistem hanya boleh memperoleh izin minimum yang diperlukan untuk menjalankan tugasnya.
Dengan menerapkan prinsip tersebut, potensi kerugian akibat kesalahan atau penyalahgunaan dapat dikurangi.
5. Aktivitas Otomatis Tanpa Persetujuan Manusia
AI Agent dapat dirancang untuk menyelesaikan rangkaian pekerjaan tanpa meminta instruksi pada setiap tahapan.
Namun, kemampuan tersebut dapat menjadi masalah ketika AI menjalankan tindakan penting tanpa pengawasan.
Contohnya meliputi perubahan pengaturan keamanan, pengiriman informasi sensitif, atau penghapusan data operasional.
Perusahaan perlu menentukan tindakan mana yang boleh dilakukan secara otomatis dan tindakan mana yang harus mendapatkan persetujuan manusia.
6. Penyalahgunaan Kredensial dan Akses Akun
AI Agent terkadang membutuhkan API key, token autentikasi, atau kredensial tertentu untuk terhubung dengan layanan digital.
Apabila informasi tersebut tersimpan secara tidak aman atau dapat diakses di luar kebutuhan tugas, risiko penyalahgunaan meningkat.
Kredensial yang bocor berpotensi memberikan akses kepada pihak tidak berwenang.
Karena itu, pengguna sebaiknya menerapkan pengelolaan rahasia digital yang aman, membatasi cakupan token, dan mengganti kredensial yang diduga terekspos.
7. Gangguan Operasional akibat Kesalahan AI Agent
Bahaya AI Agent tidak selalu berkaitan dengan serangan siber.
Kesalahan otomatisasi juga dapat menimbulkan gangguan operasional.
Misalnya, AI Agent melakukan perubahan konfigurasi aplikasi tanpa pengujian memadai sehingga layanan menjadi tidak stabil.
Untuk mengurangi risiko tersebut, perusahaan perlu menyediakan lingkungan pengujian, sistem pencadangan, dan mekanisme pemulihan ketika terjadi kesalahan.
Microsoft Guardian Agents, Teknologi untuk Mengawasi Aktivitas AI Agent
Untuk menghadapi meningkatnya risiko keamanan AI Agent, Microsoft memperkenalkan pendekatan yang disebut Guardian Agents.
Teknologi ini dirancang untuk membantu mengawasi aktivitas agen AI dan mengenali tindakan yang berpotensi melanggar kebijakan keamanan organisasi.
Guardian Agents mencerminkan kebutuhan baru dalam dunia keamanan siber, yaitu pengawasan terhadap sistem kecerdasan buatan yang dapat menjalankan tindakan secara mandiri.
Dalam pemberitaan yang menjadi dasar pembahasan ini, Guardian Agents juga dikaitkan dengan Project Perception, sebuah inisiatif yang berhubungan dengan pengawasan keamanan dalam ekosistem AI.
Microsoft Defender dan Deteksi AI Agent
Microsoft juga dilaporkan mengembangkan kemampuan Microsoft Defender untuk mengenali berbagai jenis AI Agent yang digunakan dalam lingkungan perusahaan.
Pemberitaan menyebut kemampuan identifikasi hingga 60 jenis agen, termasuk Claude Code, Codex, dan OpenClaw.
Namun, kemampuan mendeteksi AI Agent tidak berarti bahwa seluruh produk tersebut berbahaya.
Deteksi diperlukan agar administrator keamanan mengetahui sistem otomatis apa saja yang beroperasi dan dapat menerapkan pengawasan sesuai kebijakan perusahaan.
Angka dan cakupan deteksi tersebut perlu merujuk pada dokumentasi produk Microsoft terbaru sebelum dijadikan acuan implementasi.
Mengapa AI Membutuhkan Pengawasan Tambahan?
AI Agent dapat menjalankan banyak tindakan dalam waktu singkat.
Akibatnya, pemeriksaan manual terhadap setiap aktivitas mungkin tidak selalu praktis.
Sistem pengawasan otomatis dapat membantu mengenali pola aktivitas mencurigakan dan memberikan informasi kepada administrator.
Meski demikian, teknologi pengawasan tidak menghilangkan kebutuhan akan kontrol akses dan keputusan manusia, terutama untuk tindakan berisiko tinggi.
Apakah Claude Code, Codex, dan OpenClaw Berbahaya?
Meningkatnya perhatian terhadap keamanan AI Agent menimbulkan pertanyaan mengenai keselamatan penggunaan berbagai perangkat otomatisasi populer.
Claude Code, Codex, dan OpenClaw memiliki fungsi serta kemampuan yang berbeda, tetapi semuanya dapat digunakan dalam alur kerja berbasis agen.
Risiko penggunaannya bergantung pada konfigurasi, izin akses, tools yang tersedia, serta lingkungan tempat sistem dijalankan.
Sebagai contoh, AI Agent untuk pengembangan aplikasi dapat diberikan kemampuan membaca file proyek, mengubah kode, atau menjalankan perintah terminal.
Apabila agen tersebut hanya bekerja dalam lingkungan pengujian dengan izin terbatas, dampak kesalahan dapat lebih mudah dikendalikan.
Sebaliknya, pemberian akses administrator terhadap server produksi tanpa pengawasan dapat meningkatkan risiko secara signifikan.
HALUONE menekankan bahwa penyebutan suatu produk dalam sistem deteksi keamanan bukan bukti bahwa produk tersebut merupakan malware atau ancaman.
Hal terpenting adalah bagaimana pengguna mengatur dan mengawasi kemampuan AI Agent.
Cara Mencegah Bahaya AI Agent agar Data dan Sistem Tetap Aman
Memahami bahaya AI Agent perlu diikuti dengan penerapan langkah keamanan yang tepat.
Berikut beberapa tindakan yang dapat dilakukan pengguna individu maupun perusahaan.
1. Batasi Hak Akses Sesuai Kebutuhan
Berikan izin hanya terhadap file, aplikasi, dan layanan yang benar-benar diperlukan.
Hindari penggunaan akun administrator untuk pekerjaan sederhana.
2. Wajibkan Persetujuan untuk Tindakan Sensitif
Aktifkan mekanisme konfirmasi sebelum AI Agent menghapus data, mengubah konfigurasi penting, atau menjalankan perintah yang sulit dibatalkan.
Pendekatan ini dikenal sebagai human-in-the-loop.
3. Pantau dan Catat Aktivitas AI Agent
Gunakan sistem pencatatan aktivitas agar tindakan AI Agent dapat diperiksa kembali.
Log yang memadai membantu proses audit dan penyelidikan apabila terjadi masalah.
4. Lindungi API Key dan Kredensial
Simpan informasi autentikasi menggunakan mekanisme pengelolaan rahasia yang aman.
Hindari memasukkan kata sandi atau token sensitif langsung ke dalam instruksi yang tidak memerlukannya.
5. Gunakan Lingkungan Pengujian Terisolasi
Sebelum mengizinkan AI Agent bekerja pada sistem produksi, lakukan pengujian dalam lingkungan terpisah.
Langkah ini membantu mengurangi dampak kesalahan eksekusi.
6. Siapkan Backup dan Mekanisme Pemulihan
Pastikan data penting memiliki cadangan yang dapat dipulihkan.
Backup perlu diuji secara berkala agar benar-benar dapat digunakan ketika terjadi gangguan.
FAQ Seputar Bahaya AI Agent
Apakah AI Agent benar-benar berbahaya?
AI Agent memiliki risiko keamanan, terutama ketika diberikan akses luas tanpa pembatasan dan pengawasan. Namun, risiko tersebut dapat dikurangi melalui konfigurasi dan kontrol yang tepat.
Apakah AI Agent bisa mencuri data pribadi?
AI Agent yang memiliki akses terhadap informasi sensitif berpotensi menjadi jalur kebocoran data, termasuk akibat kesalahan konfigurasi atau serangan prompt injection.
Apakah Claude Code dan Codex aman digunakan?
Keduanya dapat digunakan dengan langkah pengamanan yang sesuai. Tingkat risiko bergantung pada izin, konfigurasi, dan tindakan yang diizinkan pengguna.
Apa fungsi Microsoft Guardian Agents?
Guardian Agents merupakan pendekatan keamanan Microsoft yang dilaporkan dirancang untuk membantu mengawasi aktivitas AI Agent dan mengidentifikasi tindakan berisiko.
Bagaimana cara menggunakan AI Agent dengan aman?
Batasi hak akses, gunakan lingkungan terisolasi, lindungi kredensial, pantau aktivitas, dan wajibkan persetujuan manusia untuk tindakan sensitif.
Bahaya AI Agent Perlu Diantisipasi Sejak Awal
Bahaya AI Agent menjadi persoalan penting ketika kecerdasan buatan semakin banyak digunakan untuk menjalankan pekerjaan secara otomatis.
Kemampuan mengakses data, menjalankan perintah, dan berinteraksi dengan sistem digital menghadirkan manfaat produktivitas sekaligus risiko keamanan yang perlu dikelola.
Peringatan Microsoft dan pengembangan pendekatan Guardian Agents menunjukkan pentingnya pengawasan terhadap aktivitas AI yang semakin otonom.
Namun, pengguna tidak perlu menganggap seluruh AI Agent sebagai ancaman. Risiko dapat ditekan melalui pembatasan izin, perlindungan data, audit aktivitas, serta keterlibatan manusia dalam keputusan penting.
Menurut HALUONE, masa depan penggunaan AI Agent tidak hanya bergantung pada kecanggihan teknologi, tetapi juga pada kemampuan manusia menerapkannya secara aman dan bertanggung jawab.
Terima kasih telah membaca pembahasan teknologi dan keamanan digital bersama HALUONE. Semoga informasi ini membantu Anda memahami risiko AI Agent serta memanfaatkan kecerdasan buatan dengan lebih bijak.
Salam teknologi, HALUONE.